
Cómo usar Shopify MCP con Codex para una o varias tiendas
Shopify MCP puede proporcionar a Codex un contexto útil de desarrollo de Shopify, pero operar tiendas exige más que instalar un servidor. Una configuración fiable necesita la interfaz de Shopify adecuada, permisos de acceso explícitos, un método de autenticación seguro y una regla clara para decidir a qué tienda pertenece una tarea. Estos detalles adquieren especial importancia cuando un equipo gestiona varias marcas.
Para una sola tienda, el objetivo es una conexión verificada que pueda responder a una pregunta sencilla de solo lectura antes de permitir modificaciones. Para varias tiendas, cada marca necesita su propia identidad, credenciales y política de aprobación. Codex debe identificar primero la marca, confirmar la tienda de destino y utilizar después solo las herramientas necesarias para esa tarea.
Esta guía explica cómo encaja Shopify MCP en esa arquitectura, dónde sigue siendo necesaria Shopify Admin API, cómo separar el acceso de lectura y escritura y cómo organizar procesos de una o varias tiendas sin exponer credenciales ni enviar cambios al escaparate equivocado.
Shopify MCP y acceso de administración
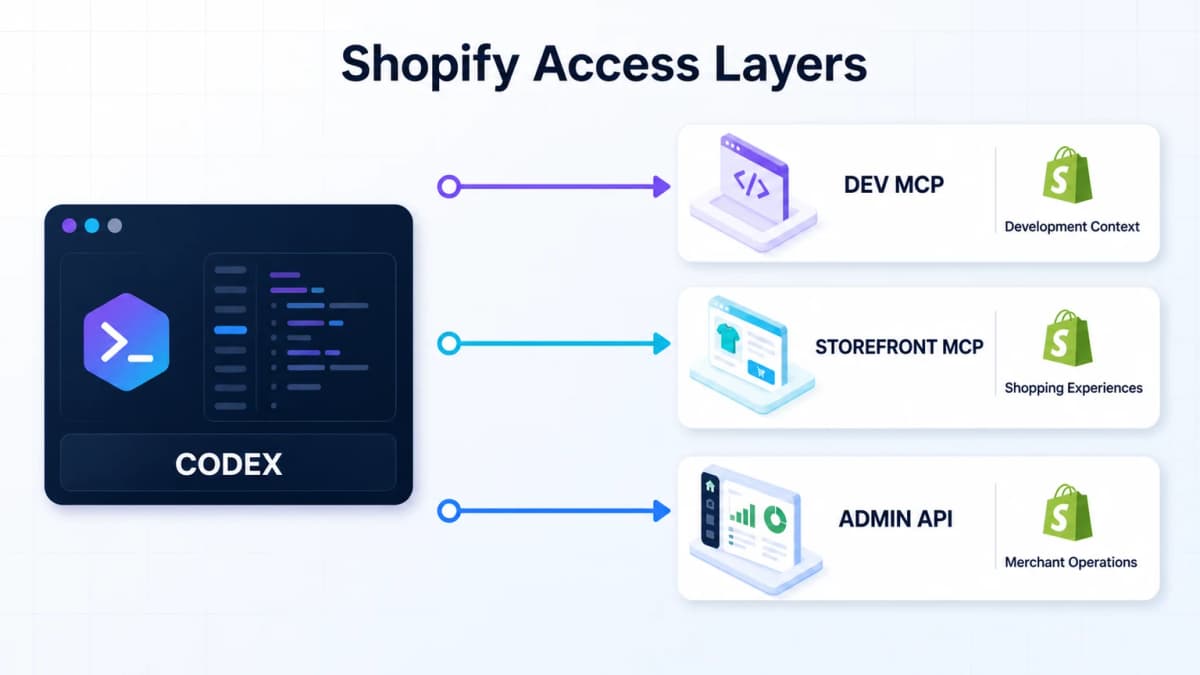
El término Shopify MCP puede describir varias interfaces diferentes de Shopify. Se dirigen a usuarios distintos y no ofrecen el mismo acceso. El equipo debe identificar la interfaz necesaria antes de configurar Codex.
Contexto de desarrollo
El servidor Dev MCP de Shopify ayuda a un entorno de desarrollo compatible con MCP a trabajar con recursos de desarrollo de Shopify. Sirve para consultar documentación actual, esquemas de API, componentes Polaris y procesos de desarrollo compatibles. Es el servidor MCP más directo para configurar cuando Codex ayuda a crear o revisar código de Shopify.
Codex admite servidores MCP locales mediante STDIO y almacena su configuración en los ajustes de MCP. Una entrada mínima de Shopify Dev MCP puede utilizar el paquete oficial de Shopify:
[mcp_servers.shopify_dev_mcp]
command = "npx"
args = ["-y", "@shopify/dev-mcp@latest"]
default_tools_approval_mode = "prompt"
Después de configurarlo, el servidor activo debe aparecer en la lista de servidores MCP de Codex. Esta configuración da a Codex acceso a las herramientas que expone Shopify Dev MCP. Por sí sola no concede acceso a los pedidos, productos, páginas ni al tema activo de un comerciante.
El AI Toolkit más amplio de Shopify también conecta los entornos de desarrollo compatibles con sus recursos. Las capacidades disponibles siguen dependiendo del servidor, la habilidad, el comando CLI o la integración de tienda concretos que se hayan configurado.
Comercio en el escaparate
Shopify Storefront MCP permite crear experiencias de comercio orientadas al cliente. Sus usos documentados incluyen descubrir productos, realizar acciones de carrito, consultar políticas de tienda, gestionar tareas de cuentas de clientes, seguir pedidos y tramitar devoluciones.
Eso hace que Storefront MCP sea relevante cuando un equipo crea un asistente de compras o una experiencia de escaparate orientada a agentes. No debe tratarse como una conexión general de administración del comerciante para editar productos, cambiar páginas, revisar datos operativos privados o modificar un tema.
Operaciones de administración
Las operaciones del comerciante suelen depender de GraphQL Admin API de Shopify, Shopify CLI, una aplicación instalada o un servidor MCP personalizado que encapsule acciones aprobadas de Admin API. La capa de integración puede exponer herramientas como get_orders, update_product o create_preview_theme, pero los permisos de acceso de Shopify siguen determinando qué pueden leer o cambiar esas herramientas.
Esta distinción mantiene clara la arquitectura:
- Shopify Dev MCP aporta contexto de desarrollo y herramientas de desarrollador compatibles.
- Storefront MCP permite experiencias de catálogo, carrito, políticas y cuentas orientadas al comprador.
- GraphQL Admin API o Shopify CLI gestionan operaciones autenticadas del comerciante.
- La política de herramientas de Codex determina cuándo esas operaciones disponibles requieren aprobación del usuario.
Conectar una sola tienda
Una configuración de una sola tienda debe comenzar con el proceso útil más limitado. El primer objetivo es verificar de forma fiable la identidad y el acceso de lectura, seguidos de acceso controlado de escritura solo cuando sea necesario.
1. Definir la tarea
Enumera el trabajo que se espera que Codex apoye antes de crear una aplicación o solicitar permisos. Algunos grupos de tareas habituales son:
- Análisis de pedidos y ventas
- Revisión de productos y colecciones
- Actualizaciones de títulos, descripciones y SEO de productos
- Mantenimiento de blogs y páginas
- Desarrollo de temas y pruebas de vista previa
- Diagnóstico del rendimiento
Este inventario evita que una conexión solo de análisis reciba acceso de escritura innecesario. También evita que una tarea posterior falle porque la integración nunca recibió el permiso de Shopify requerido.
2. Elegir la autenticación
Para una tienda que pertenece a la misma organización de Shopify que la aplicación de Dev Dashboard, Shopify admite la concesión de credenciales de cliente. La aplicación intercambia su Client ID y Client secret por un token de acceso de corta duración. El token caduca después de 24 horas, por lo que la integración debe renovarlo mediante programación antes de que expire.
Para una tienda de un cliente o de otra organización, la concesión de credenciales de cliente no es aplicable. Esa configuración necesita un flujo de autorización del comerciante compatible, como la concesión de código de autorización, o un proceso de Shopify CLI que gestione la autenticación.
Nunca pegues un Client secret ni un token de acceso de Shopify en una instrucción de Codex, un archivo Markdown o un repositorio Git. Guarda los secretos en variables de entorno o un gestor de secretos aprobado y expón a Codex solo las herramientas resultantes.
3. Registrar la conexión
Asigna a la conexión un nombre estable que identifique tanto la marca como el entorno. Por ejemplo:
brand-north-shopify-production
brand-north-shopify-preview
La URL de administración de Shopify normalmente contiene un identificador de tienda con este formato:
https://admin.shopify.com/store/store-a
El subdominio correspondiente de Shopify suele ser:
store-a.myshopify.com
La integración necesita esta identidad estable de Shopify durante la configuración. Las instrucciones diarias pueden usar el nombre de la marca después de guardar y verificar la asignación.
4. Verificar la identidad de la tienda
Ejecuta una comprobación de identidad de solo lectura antes de solicitar datos de ventas. La respuesta debe confirmar el nombre o identificador de tienda esperado y los identificadores compatibles, como la moneda o la zona horaria. Después realiza una prueba operativa limitada, como agregar pedidos y ventas de los últimos siete días completos.
Una prueba satisfactoria debe devolver datos reales de la tienda esperada. Un servidor MCP conectado, una pantalla OAuth completada o un token válido no demuestran que Codex haya seleccionado la tienda correcta ni recibido los permisos necesarios.
Elegir permisos de tienda
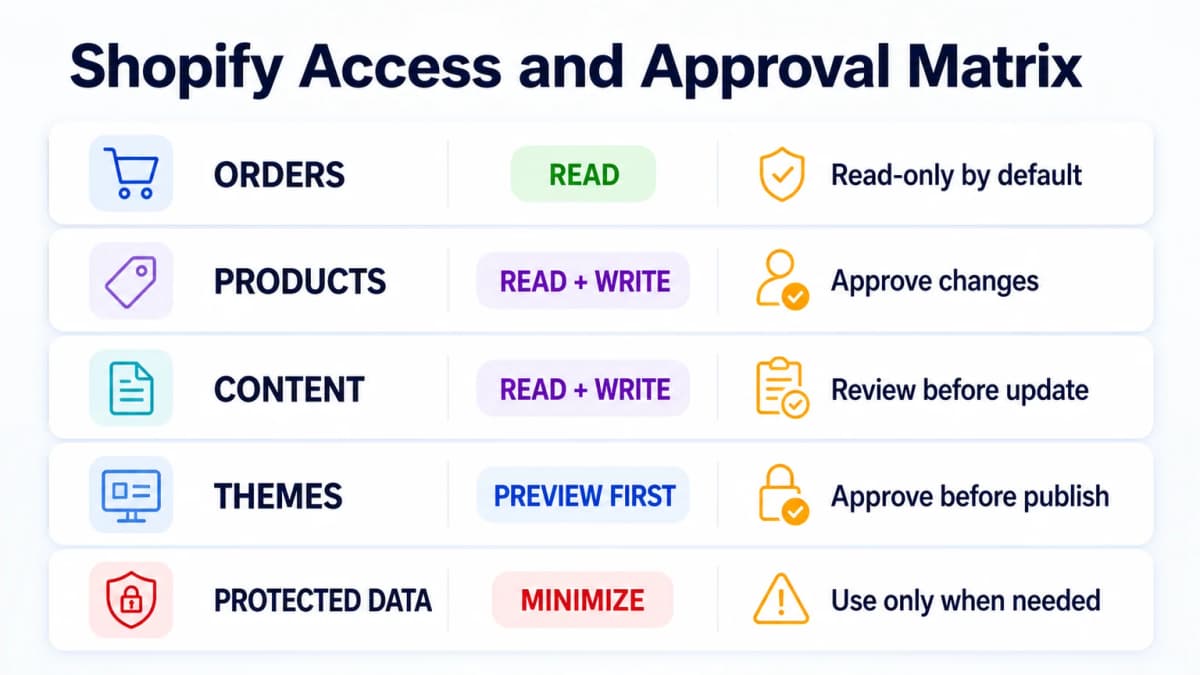
Los permisos de acceso de Shopify controlan qué puede leer y escribir una aplicación instalada. Las aprobaciones de Codex controlan si puede ejecutarse una herramienta disponible. Ambas capas importan y ninguna sustituye a la otra.
| Necesidad operativa | Acceso de Shopify | Regla recomendada de Codex |
|---|---|---|
| Analizar pedidos recientes | read_orders |
Solo lectura por defecto |
| Revisar productos y colecciones | read_products |
Solo lectura por defecto |
| Actualizar contenido de productos | write_products |
Mostrar las diferencias y solicitar aprobación |
| Actualizar páginas o contenido del blog | write_content |
Mostrar primero los cambios propuestos |
| Inspeccionar un tema | read_themes o acceso al repositorio del tema |
Diagnóstico de solo lectura |
| Modificar un tema | write_themes, Shopify CLI o acceso al repositorio del tema |
Usar una vista previa y exigir aprobación |
| Acceder a un historial de pedidos más antiguo | read_all_orders más el permiso de pedidos necesario |
Confirmar la aprobación y la necesidad de datos |
Acceso de lectura
Los datos de pedidos, productos, inventario, contenido y temas usan permisos separados. Una aplicación creada solo para informes de ventas debe solicitar los permisos mínimos de lectura necesarios para esos informes. Los recursos de clientes y pedidos pueden incluir datos protegidos de clientes, por lo que el proceso debe preferir métricas agregadas cuando no se necesiten detalles individuales.
El permiso estándar de pedidos cubre los últimos 60 días. Un historial más antiguo requiere acceso adicional. Los equipos deben definir el periodo de informe antes de suponer que un conector puede recuperar todos los pedidos históricos.
Acceso de escritura
Shopify documenta que un permiso de escritura incluye el acceso de lectura correspondiente. Por ejemplo, write_products incluye acceso de lectura de productos. Eso no significa que un equipo deba conceder acceso de escritura a todas las conexiones de tienda.
Una política operativa más segura separa la sugerencia de la ejecución:
- Leer el recurso actual.
- Producir un cambio propuesto o una comparación de diferencias.
- Validar los campos obligatorios y las normas de la plataforma.
- Solicitar aprobación.
- Aplicar el cambio.
- Volver a leer el recurso para verificar el resultado.
Esta secuencia es especialmente importante para los identificadores de productos, las redirecciones, la navegación, el código del tema y las páginas de destino con mucho tráfico.
Datos protegidos
Algunos recursos de Shopify exponen datos protegidos de clientes. Una aplicación puede necesitar aprobación de Shopify antes de que esos campos estén disponibles fuera de las tiendas de desarrollo. Los campos protegidos ausentes deben indicarse como no disponibles, en lugar de deducirse a partir de respuestas parciales.
No solicites datos individuales de clientes cuando los pedidos agregados, los ingresos, las unidades, los reembolsos o el rendimiento de productos permitan responder a la pregunta de negocio. Esto reduce el riesgo y facilita la revisión de la integración.
Realizar operaciones de tienda con seguridad
Una vez verificadas la identidad y los permisos, Codex puede participar en los procesos de la tienda mediante las herramientas configuradas. La acción sigue limitada por las herramientas, los permisos de Shopify y la política de aprobación disponibles en ese entorno.
Análisis de ventas
Un proceso de solo lectura puede resumir pedidos, ventas brutas, descuentos, reembolsos, impuestos, envíos y ventas netas cuando la integración exponga los campos necesarios. La instrucción debe definir la tienda, la zona horaria, la moneda, el intervalo de fechas y el periodo de comparación.
Por ejemplo, una comparación de siete días debe usar dos intervalos consecutivos de siete días en la misma zona horaria de la tienda. La respuesta debe separar los hechos de pedidos de Shopify de los eventos de analítica o la atribución publicitaria. Un clic publicitario y un pedido de Shopify pueden estar relacionados, pero la conexión por sí sola no demuestra causalidad.
Actualizaciones de productos y contenido
Codex puede revisar títulos de productos, descripciones, colecciones, metadatos, páginas y contenido del blog cuando la integración de tienda exponga esos recursos. Un equipo que utiliza IA para crear una tienda Shopify debe mantener la misma disciplina de aprobación después del lanzamiento.
Un proceso de actualización de productos debe devolver:
- Título actual y título propuesto
- Descripción actual y descripción propuesta
- Cambios del título SEO y la metadescripción
- Afirmaciones o hechos del producto que requieren verificación
- Redirecciones previstas cuando cambia un identificador
- Una lista clara de los campos que se escribirán
La actualización debe ejecutarse solo después de aprobar los valores propuestos. Una lectura de verificación debe confirmar que Shopify guardó los campos previstos.
Temas y rendimiento
El trabajo con temas necesita un proceso de desarrollo además del acceso a la API. Codex puede inspeccionar el código del tema cuando dispone de acceso mediante Shopify CLI, un repositorio de temas o una integración aprobada de Admin API. Los cambios deben dirigirse primero a un tema de desarrollo o vista previa.
El diagnóstico de rendimiento también puede requerir mediciones en el navegador, inspección de imágenes, análisis de scripts de aplicaciones y pruebas de la página renderizada. El acceso al tema por sí solo no permite identificar todas las causas de una carga lenta. El informe final debe separar los problemas medidos de las causas probables y mostrar el riesgo previsto de cada cambio.
La optimización GEO técnica de Shopify puede seguir el mismo proceso de vista previa para datos estructurados, controles de rastreo, jerarquía de contenido e información de productos legible por máquinas.
Gestionar varias tiendas
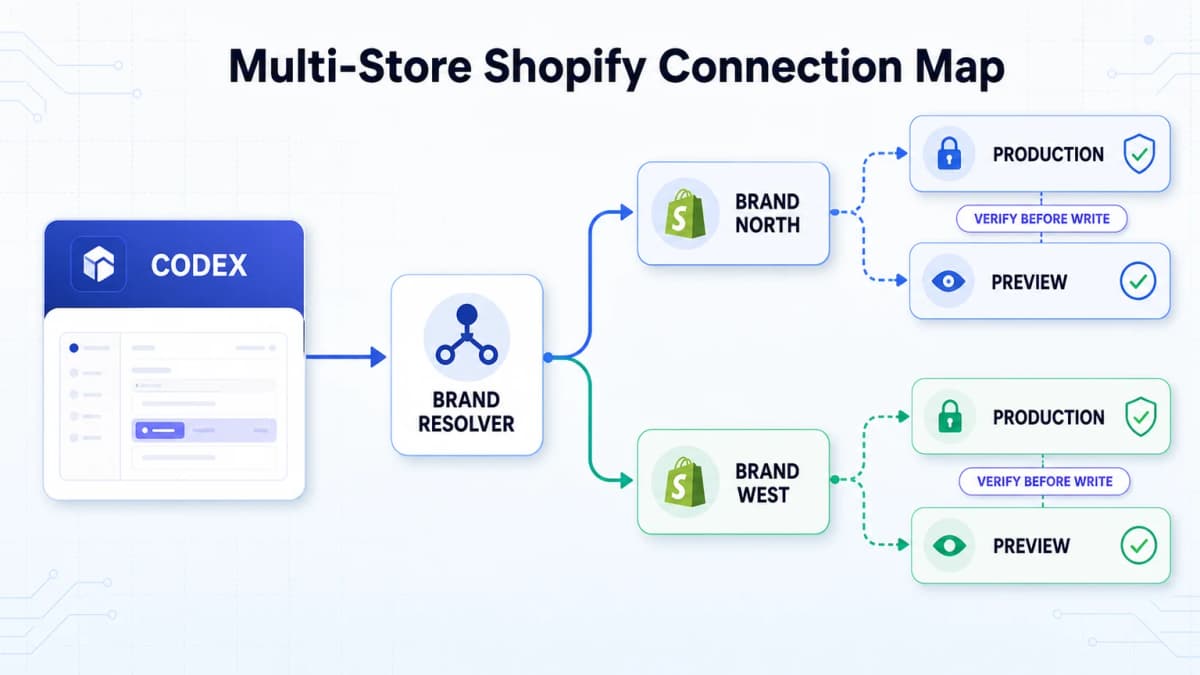
La gestión de varias tiendas es un problema de identidad antes que de automatización. Una sesión que recuerde solo la última tienda autorizada puede devolver fácilmente datos de la marca equivocada o enviar un cambio aprobado al escaparate incorrecto.
Credenciales separadas
Cada tienda debe tener una conexión y un conjunto de credenciales independientes. No reutilices el mismo nombre de variable de entorno para varias tiendas cuando el valor activo pueda cambiar silenciosamente. Un sistema de nombres claro hace visible el destino durante la configuración y la revisión de incidentes.
| Marca | Tienda Shopify | Nombre de conexión | Modo predeterminado |
|---|---|---|---|
| Brand North | brand-north.myshopify.com |
brand-north-shopify-production |
Solo lectura |
| Brand West | brand-west.myshopify.com |
brand-west-shopify-production |
Solo lectura |
| Vista previa de Brand North | Tema de desarrollo o tienda de desarrollo | brand-north-shopify-preview |
Escrituras controladas |
Este mapa no debe contener secretos. Debe incluir referencias a conexiones aprobadas, no credenciales.
Identificar la marca
Codex debe asignar un nombre de marca en lenguaje natural a una conexión exacta. Variantes como la razón social, el nombre del escaparate y la abreviatura interna pueden apuntar al mismo registro canónico de marca.
Si una instrucción omite la marca y hay más de una tienda disponible, el proceso debe detenerse antes de consultar datos privados o ejecutar una escritura. Adivinar a partir de la conexión usada más recientemente es inseguro.
Realizar una comprobación previa
Todo proceso de escritura debe comenzar con una respuesta previa compacta:
Brand: Brand North
Store: brand-north.myshopify.com
Environment: Preview
Operation: Update product description
Write approval: Required
El usuario puede verificar el destino antes de que Codex prepare o aplique el cambio. Para tareas de alto impacto, la aprobación final debe repetir la marca, la tienda, el recurso y los campos que cambiarán.
Crear un mapa de datos de marca
Una tienda Shopify rara vez funciona de forma aislada. La misma marca también puede utilizar GA4, Google Search Console, Google Ads, un feed de productos y datos de mercados. El análisis entre canales solo funciona cuando todas las fuentes apuntan a la misma marca y a periodos de informe comparables.
Un mapa práctico puede registrar:
| Campo | Ejemplo de Brand North |
|---|---|
| Nombre canónico de marca | Brand North |
| Conexión de Shopify | brand-north-shopify-production |
| Propiedad de GA4 | Propiedad aprobada de Brand North |
| Propiedad de Search Console | Dominio de producción de Brand North |
| Cuenta de Google Ads | Cuenta de cliente aprobada de Brand North |
| Zona horaria de la tienda | America/New_York |
| Moneda de los informes | USD |
| Política de escritura | Se requieren vista previa y aprobación |
Esta asignación permite que una instrucción como «revisa los últimos siete días completos de Brand North» identifique cada fuente aprobada. El proceso debe seguir informando por separado sobre la disponibilidad de los datos. Una conexión funcional de Shopify no confirma que GA4 esté actualizado, que Search Console haya completado la incorporación de datos o que la atribución publicitaria esté disponible.
También importan los periodos equivalentes. Los ingresos de Shopify no deben compararse con un día parcial de GA4 o un periodo de Search Console que termina antes. Cada resultado debe conservar su fuente, zona horaria, intervalo de fechas y estado de actualización.
Usar mejores instrucciones de Codex
Las buenas instrucciones identifican la marca, la operación, el modo, el periodo y el límite de aprobación. No necesitan repetir credenciales técnicas ni todos los nombres de permisos.
Revisión de ventas de solo lectura
Use the Brand North Shopify production connection in read-only mode.
Summarize orders and sales for the last seven completed days in the store timezone.
Compare them with the previous seven completed days.
Show the resolved store before querying and report any unavailable fields.
Revisión del contenido de productos
Use the Brand West Shopify production connection.
Review the title, description, and SEO fields for product handle [handle].
Return a field-by-field proposal and explain any factual claims that need verification.
Do not write changes until approval is given.
Revisión del rendimiento del tema
Use the Brand North preview environment.
Measure the mobile product-page experience and inspect the accessible theme code.
Rank issues by measured impact, propose a minimal patch, and show the diff.
Do not publish or modify the live theme.
Revisión entre canales
Review Brand North for the last seven completed days.
Combine Shopify order facts with the approved GA4 and Search Console sources.
Use matched date windows, label every source, and keep attribution gaps explicit.
Do not describe correlation as proven causation.
Errores habituales que deben evitarse
- Tratar Shopify Dev MCP como acceso de administración de tienda. Aporta contexto y herramientas de desarrollo, mientras que las operaciones del comerciante necesitan una vía autenticada independiente.
- Guardar secretos en instrucciones o repositorios. Los secretos de cliente y los tokens deben almacenarse en variables de entorno o un gestor de secretos.
- Conceder inmediatamente acceso amplio de escritura. Empieza con acceso de lectura y añade permisos de escritura específicos cuando un proceso revisado los necesite.
- Depender del inicio de sesión activo. Los equipos con varias tiendas necesitan un mapa determinista de marca a conexión.
- Editar primero el tema activo. Usa un tema de desarrollo o vista previa, revisa las diferencias, prueba la página renderizada y publica solo después de la aprobación.
- Omitir la verificación del resultado. Vuelve a leer el recurso de Shopify afectado después de cada escritura y confirma que se modificó la tienda prevista.
Conclusión
Shopify MCP es útil cuando su función se define con precisión. Shopify Dev MCP proporciona a Codex contexto de desarrollo actual. Storefront MCP permite comercio orientado al comprador. Los procesos autenticados de Admin API o Shopify CLI proporcionan operaciones de tienda. Una configuración fiable conecta esas interfaces de forma deliberada en lugar de suponer que una instalación desbloquea todas las capacidades.
Los equipos de una sola tienda deben verificar la identidad con una consulta de solo lectura antes de añadir acceso de escritura. Los equipos con varias tiendas deben mantener conexiones separadas, resolver cada petición mediante un mapa de marcas y repetir la tienda de destino antes de una escritura. Los cambios de productos, contenido y temas deben seguir siempre la secuencia de proponer, aprobar, ejecutar y verificar.
Potencia Codex con MCP de datos de comercio electrónico
Shopify proporciona a Codex evidencia propia de la tienda conectada, como productos, pedidos, inventario, clientes, contenido y recursos del tema. No aporta la evidencia de mercado más amplia necesaria para responder qué productos están ganando demanda, cómo posicionan y fijan precios los competidores para artículos similares o qué quejas aparecen repetidamente en las reseñas de los mercados.
El MCP de datos de comercio electrónico de Nexscope añade esa capa externa a un proceso de Codex o de agentes controlado por el usuario. Nexscope ofrece capacidades estructuradas de comercio electrónico mediante MCP y REST API, que abarcan descubrimiento de productos, investigación de palabras clave y tendencias, análisis de competidores y precios, información de reseñas, clasificaciones y señales de ventas. El agente, el modelo, las instrucciones, las credenciales de tienda y la política de aprobación permanecen en el entorno del equipo.
En la práctica, Codex puede usar datos de Nexscope para validar la demanda, comparar fichas y precios de competidores e identificar carencias en las reseñas antes de proponer un producto nuevo de Shopify o reescribir una ficha existente. La conexión de Shopify aporta después el contexto específico de la tienda y, tras la aprobación, aplica el cambio a la tienda correcta. En una configuración de varias tiendas, vincula el resultado de investigación de Nexscope al mismo mapa de marcas utilizado para dirigir Shopify, de modo que la evidencia de mercado de una categoría o región no se aplique al escaparate equivocado.
Preguntas frecuentes
¿Shopify Dev MCP conecta Codex con los datos de la tienda?
Shopify Dev MCP da a un entorno de desarrollo compatible con MCP acceso a recursos de desarrollo de Shopify y herramientas compatibles. Instalarlo no autoriza automáticamente a Codex a leer pedidos privados de un comerciante, editar productos, actualizar páginas o cambiar un tema activo. Esas tareas requieren una integración autenticada independiente, como una aplicación instalada de Shopify que utilice GraphQL Admin API o un proceso de Shopify CLI. La aplicación también necesita los permisos de acceso de Shopify requeridos y Codex debe contar con una política de aprobación para las operaciones de escritura.
¿Puede Codex gestionar varias tiendas Shopify?
Codex puede trabajar con varias tiendas Shopify cuando cada una tenga una conexión independiente y verificada y el proceso mantenga un mapa determinista de marcas. Una instrucción debe identificar la tienda correspondiente a la marca antes de leer datos. Cada escritura debe repetir la marca, el dominio Shopify, el entorno, el recurso y los campos propuestos antes de la aprobación. Una configuración que dependa solo de la tienda con sesión iniciada o la autorización más reciente puede seleccionar el escaparate equivocado y no debe utilizarse para operaciones desatendidas de varias tiendas.
¿Qué permisos de Shopify necesita Codex?
Los permisos necesarios dependen de la tarea. El análisis de pedidos suele necesitar read_orders, la revisión de productos read_products, los cambios de productos write_products, los cambios de páginas o blog write_content y los cambios de temas pueden necesitar write_themes o un proceso aprobado de Shopify CLI o repositorio. Los equipos deben solicitar solo los permisos necesarios para la operación definida. Los datos protegidos de clientes pueden requerir aprobación adicional de Shopify y debe preferirse la información agregada cuando no sean necesarios registros individuales.
¿Un Client secret es un token de Admin API?
No. En una aplicación de Dev Dashboard que utiliza la concesión de credenciales de cliente, Client ID y Client secret identifican la aplicación. La integración los intercambia mediante programación por un token de acceso y después envía ese token con las solicitudes de GraphQL Admin API. Shopify documenta que estos tokens de acceso caducan después de 24 horas. Las credenciales de cliente funcionan solo cuando la aplicación y la tienda pertenecen a la misma organización de Shopify. Las tiendas de clientes ajenas a esa organización necesitan un flujo compatible de autorización del comerciante.
¿Debe Codex editar directamente un tema activo de Shopify?
La edición directa del tema activo no debe ser el proceso predeterminado. Codex debe inspeccionar el código accesible, preparar diferencias mínimas y aplicarlas a un tema de desarrollo o vista previa. Después el equipo puede probar el diseño, la navegación, los formularios de producto, los bloques de aplicaciones, la analítica, los datos estructurados y el rendimiento móvil antes de publicar. El lanzamiento final en producción debe requerir aprobación explícita. Un repositorio independiente de temas o un proceso de Shopify CLI también ofrece un historial de cambios más claro y una vía de reversión más sencilla.
¿Cómo puede un equipo verificar la tienda correcta?
La conexión debe exponer una comprobación de identidad de solo lectura que devuelva el nombre de tienda esperado, el identificador de Shopify u otro identificador estable compatible. El resultado también puede incluir moneda y zona horaria cuando esos campos estén disponibles. Los procesos de varias tiendas deben mostrar la marca identificada, el dominio de Shopify, el entorno y la operación antes de consultar datos sensibles o preparar una escritura. Después de cualquier cambio aprobado, Codex debe volver a leer el mismo recurso y confirmar que la tienda esperada contiene el valor previsto.
¿Puede Shopify MCP sustituir a Admin API?
Las interfaces MCP y Admin API de Shopify resuelven problemas distintos. Dev MCP aporta contexto de desarrollo, mientras que Storefront MCP permite experiencias de compra orientadas al cliente. Las tareas de administración del comerciante siguen requiriendo acceso autenticado a los recursos de Shopify mediante GraphQL Admin API, Shopify CLI o una capa de herramientas construida sobre ellas. Un servidor MCP personalizado puede encapsular operaciones de Admin API y presentarlas como herramientas a Codex, pero siguen aplicándose la autenticación subyacente de Shopify, los permisos de acceso, las normas de datos protegidos y los límites de frecuencia.
Fuentes
- Shopify. (2026). Usar Polaris con el servidor Shopify Dev MCP. Recuperado de shopify.dev
- Shopify. (2026). Storefront MCP. Recuperado de shopify.dev
- Shopify. (2026). Gestionar permisos de acceso. Recuperado de shopify.dev
- Shopify. (2026). Autenticar una aplicación para tiendas de tu organización. Recuperado de shopify.dev
- OpenAI. (2026). Protocolo de contexto del modelo. Recuperado de learn.chatgpt.com