
¿Qué es una clave de API y cómo se utiliza de forma segura?
Índice
Definición: ¿qué es una clave de API?
Una clave de API es un código único que identifica la aplicación, el proyecto o la cuenta que realiza una solicitud a una API. El proveedor utiliza esa asociación para registrar el uso y, según el servicio, ayudar a controlar el acceso.
Una integración meteorológica, un script de investigación de productos o un flujo de vídeo pueden pedir una clave de API antes de ejecutarse. La clave vincula esas solicitudes con la cuenta correcta del proveedor. No contiene los datos del producto, no genera por sí misma el vídeo ni identifica automáticamente a la persona que utiliza la aplicación.
Las preguntas prácticas son sencillas: dónde obtener la clave, dónde guardarla, cómo enviarla y qué comprobar cuando falla una solicitud. Un pequeño ejemplo de búsqueda de productos permite concretar ese proceso. Primero conviene separar la interfaz de la credencial: una API define las operaciones disponibles y el formato de las solicitudes; una clave de API aporta información que el proveedor utiliza para gestionar el acceso y el uso.
¿Qué es una clave de API?
Identidad, acceso y uso
Una clave de API suele ser una cadena de caracteres generada. Su forma varía según el proveedor: algunas claves incluyen un prefijo reconocible y otras parecen una secuencia aleatoria. Un prefijo puede indicar un tipo de clave o un entorno, pero no demuestra que la clave sea válida.
La asociación que hay detrás de la cadena importa más que su apariencia. Un proveedor puede utilizarla para atribuir solicitudes a un proyecto, aplicar límites de uso o determinar qué cuenta paga una operación. El acceso también puede depender de permisos, una suscripción activa, créditos disponibles u otros controles de autenticación.
Una clave válida no garantiza permiso para utilizar todos los endpoints. Por ejemplo, una credencial puede servir para una operación mientras otra exige un derecho de acceso que la cuenta no tiene. Generar una segunda clave no cambia necesariamente esa restricción de la cuenta.
Una clave secreta también se puede copiar. Una solicitud que la incluye demuestra la posesión de la credencial, lo que es distinto de probar qué persona inició la solicitud. Las aplicaciones siguen necesitando sus propios mecanismos de autenticación y autorización de usuarios cuando intervienen datos privados o acciones sensibles.
Claves secretas y publicables
La mayoría de las claves utilizadas para solicitudes privilegiadas desde el servidor deben permanecer secretas. Cualquiera que obtenga una podría realizar solicitudes dentro del acceso que permite y consumir los recursos de la cuenta.
Algunos servicios proporcionan deliberadamente claves publicables para determinadas operaciones en navegadores o dispositivos móviles. Stripe, por ejemplo, distingue las claves publicables de las claves sensibles del servidor. Una clave publicable tiene una función limitada de forma deliberada; no hace que sea seguro exponer las demás claves de ese proveedor.
Las etiquetas «pública» y «privada» también necesitan contexto. Las claves de API no forman automáticamente un par criptográfico de clave pública y privada. Sigue el tipo de clave y el entorno previsto que indique el proveedor en lugar de deducir su comportamiento a partir del nombre.
Cómo funcionan las claves de API
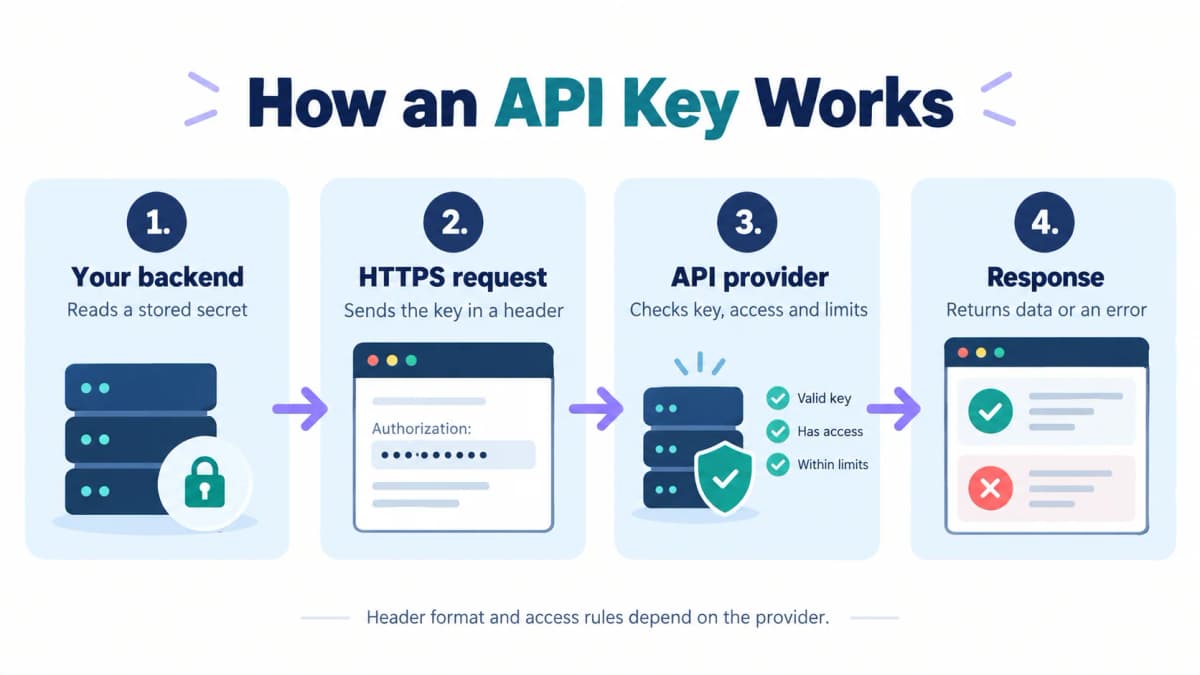
El ciclo de vida de una solicitud
Una integración habitual del lado del servidor sigue esta secuencia:
- El servidor lee la clave de su almacenamiento de secretos configurado.
- Envía una solicitud al endpoint HTTPS del proveedor e incluye la credencial en la ubicación exigida.
- El proveedor comprueba la clave y las condiciones pertinentes de acceso, cuenta y uso.
- El proveedor procesa una solicitud permitida o devuelve un error.
- La aplicación comprueba la respuesta antes de utilizar el resultado.
Piensa en una consulta programada de productos. La palabra clave de búsqueda indica a la API qué debe encontrar. La clave asocia la llamada con la cuenta que la realiza. Cambiar la palabra clave modifica los datos solicitados; cambiar la clave modifica la credencial presentada con la solicitud.
Cabeceras y requisitos del proveedor
Dos patrones habituales de cabeceras son:
Authorization: Bearer YOUR_API_KEY
X-API-Key: YOUR_API_KEY
Estos son ejemplos alternativos, no instrucciones para enviar ambos. YOUR_API_KEY es un marcador de posición y no puede autenticar una solicitud. Utiliza el nombre y el formato exactos de cabecera que exija el servicio.
La palabra Bearer describe una forma de presentar una credencial. Una cabecera Bearer por sí sola no demuestra que una integración utilice OAuth. Nexscope, por ejemplo, acepta una clave de API en una cabecera de autorización Bearer.
Evita añadir claves secretas a las cadenas de consulta cuando haya una cabecera compatible. Las URL pueden aparecer en el historial del navegador, los sistemas de análisis y los registros de intermediarios. Las cabeceras también requieren cuidado: un registro de depuración que capture una cabecera Authorization puede exponer el mismo secreto.
Claves de API, tokens y contraseñas
La principal diferencia es cómo se emite y utiliza cada credencial. La terminología varía entre productos, por lo que el nombre por sí solo no permite determinar su duración ni sus permisos.
| Credencial | Asociación habitual | Uso habitual | Distinción importante |
|---|---|---|---|
| Clave de API | Una aplicación, un proyecto, una integración o una cuenta | Solicitudes programáticas y atribución del uso | Puede tener restricciones o caducidad, según el proveedor |
| Token de acceso OAuth | Una concesión de acceso a recursos | Llamar a una API dentro de la autorización concedida a un cliente | Puede representar el acceso delegado de un usuario o el acceso propio de una aplicación |
| Contraseña | Una identidad de inicio de sesión | Autenticar a una persona o una cuenta al iniciar sesión | No debe sustituir una credencial de API emitida por separado |
Una integración OAuth puede obtener un token de acceso después de un flujo de autorización. Una clave de API suele crearse en la consola de una cuenta o proyecto y proporcionarse directamente a una integración. Algunos proveedores utilizan «token» para credenciales que funcionan de forma muy parecida a las claves de API.
No des por hecho que todos los tokens tienen una vida corta o que todas las claves de API duran para siempre. Del mismo modo, un JWT es un formato de token, no un sustituto universal de las claves de API. Las preguntas útiles son quién emite la credencial, qué autoriza, durante cuánto tiempo funciona y cómo revocarla.
Obtener y utilizar una clave de API
Elige la cuenta y la operación
Empieza por el proveedor cuya API va a llamar la aplicación. Las claves se emiten para el servicio de ese proveedor; una clave de una plataforma generalmente no puede autenticar solicitudes en otra plataforma independiente.
Para un primer ejercicio, elige una operación cuyos datos de entrada y resultados sean fáciles de examinar. Una búsqueda de productos en Amazon utiliza una palabra clave familiar y un número de página. Esto permite examinar una solicitud de forma manejable sin tener que crear antes una aplicación completa de investigación.
Antes de enviarla, confirma que la cuenta puede acceder a esa operación y comprueba sus cargos de uso. Una solicitud pequeña sigue siendo una operación real de API cuando se ejecuta con una credencial activa.
Crea y guarda la clave
Inicia sesión en la consola de la cuenta del proveedor y busca su área de acceso a API o credenciales. En Nexscope, crea una clave de API desde Acceso a la API. Conserva el secreto resultante en el entorno del servidor que realizará la solicitud.
Si el proveedor ofrece varios proyectos, entornos o permisos de clave, elige los adecuados antes de conectar una aplicación. No supongas que todas las plataformas ofrecen los mismos controles.
El ejemplo siguiente presupone que una variable de entorno llamada NEXSCOPE_API_KEY ya se ha rellenado mediante la configuración de secretos del entorno de ejecución. Ese nombre lo elige la aplicación; no es la clave en sí. Evita pegar una clave real en un archivo de código fuente, una grabación de terminal compartida o un comando de ejemplo guardado en un chat.
Envía una solicitud pequeña
Este ejemplo de cURL sigue el formato de solicitud de Amazon Search documentado por Nexscope. Muestra la estructura de la solicitud; no se ha ejecutado ninguna solicitud autenticada para elaborar este artículo.
# NEXSCOPE_API_KEY must already be set in this server-side shell.
: "${NEXSCOPE_API_KEY:?Set NEXSCOPE_API_KEY securely before running}"

curl --request POST \
  'https://api.nexscope.ai/api/skill-api/v1/skills/amazon-search/run' \
  --header "Authorization: Bearer ${NEXSCOPE_API_KEY}" \
  --header 'Content-Type: application/json' \
  --data '{"keyword":"wireless headphones","page":1}'
La primera línea detiene la ejecución si la variable está vacía o no está definida. Las comillas dobles alrededor de la cabecera Authorization permiten que el shell sustituya el valor almacenado. En cambio, las comillas simples alrededor de esa cabecera enviarían literalmente la expresión de la variable.
POST es el método HTTP requerido. La cabecera Authorization lleva la clave y Content-Type identifica el cuerpo como JSON. Los campos keyword y page especifican la búsqueda. Ninguno de estos campos sustituye a otro: una clave válida no puede reparar un JSON mal formado ni aportar un dato de entrada obligatorio ausente.
Ejecuta comandos con credenciales únicamente en un entorno de confianza. Las variables de entorno mantienen la clave fuera del ejemplo de código, pero los argumentos de comando expandidos y la salida de diagnóstico aún pueden exponerla a la inspección de procesos locales o a los registros. Evita el trazado del shell y los volcados detallados de solicitudes que contengan credenciales.
Examina la respuesta
Separa tres comprobaciones: ¿se completó el intercambio HTTP?, ¿aceptó o completó el proveedor la operación?, ¿satisfacen los datos devueltos la tarea?
En Nexscope, un HTTP 200 sigue requiriendo comprobar el campo JSON code; 0 indica éxito o aceptación de la operación de negocio. Lee los campos de respuesta del endpoint antes de utilizar data. Una tarea asíncrona aceptada también exige comprobar posteriormente su finalización.
En una búsqueda de productos, examina los resultados devueltos en relación con la palabra clave y la página solicitadas. Un resultado vacío requiere un diagnóstico distinto al de un fallo de autenticación. Guarda los detalles útiles del error y los identificadores de solicitud cuando estén disponibles, pero oculta las credenciales antes de compartirlos.
Errores habituales con claves de API
Empieza por la respuesta de error completa. Las convenciones HTTP son pistas útiles, pero los proveedores también pueden devolver sus propios códigos de aplicación.
| Síntoma | Área probable que debes comprobar | Siguiente paso práctico |
|---|---|---|
401 Unauthorized |
Credenciales ausentes, no válidas, caducadas o revocadas | Comprueba el valor configurado, el formato de la cabecera y la cuenta o el entorno previstos |
403 Forbidden |
Política de acceso o denegación de permisos | Comprueba el acceso a la operación y las restricciones del proveedor; no supongas que sustituir la clave ayudará |
429 Too Many Requests |
Límite de frecuencia o uso | Reduce la frecuencia de las solicitudes y respeta los tiempos de reintento documentados |
400 Bad Request |
Sintaxis de la solicitud o datos de entrada obligatorios | Valida el JSON, los nombres de los campos y los valores permitidos |
Respuesta 5xx |
Fallo del proveedor o de un servicio del que depende | Comprueba el estado del servicio y las indicaciones de reintento; evita repetir a ciegas operaciones con efectos secundarios |
| HTTP 200 con un error en el JSON | Fallo de negocio específico del proveedor | Examina el cuerpo de la respuesta y utiliza su mensaje o código de error |
Comprueba los errores sencillos de configuración antes de reconstruir la integración: una variable sin definir, un salto de línea extra en un valor copiado o un despliegue que todavía utiliza un secreto antiguo pueden hacer fallar una solicitud que, por lo demás, es correcta.
Mantén los reintentos bajo control. Un error de autenticación repetido suele requerir un cambio de configuración. Un límite de frecuencia requiere regular el ritmo. Si una solicitud puede haber iniciado una generación de pago u otra acción que no deba repetirse, comprueba su estado antes de volver a enviarla.
Seguridad básica de las claves de API
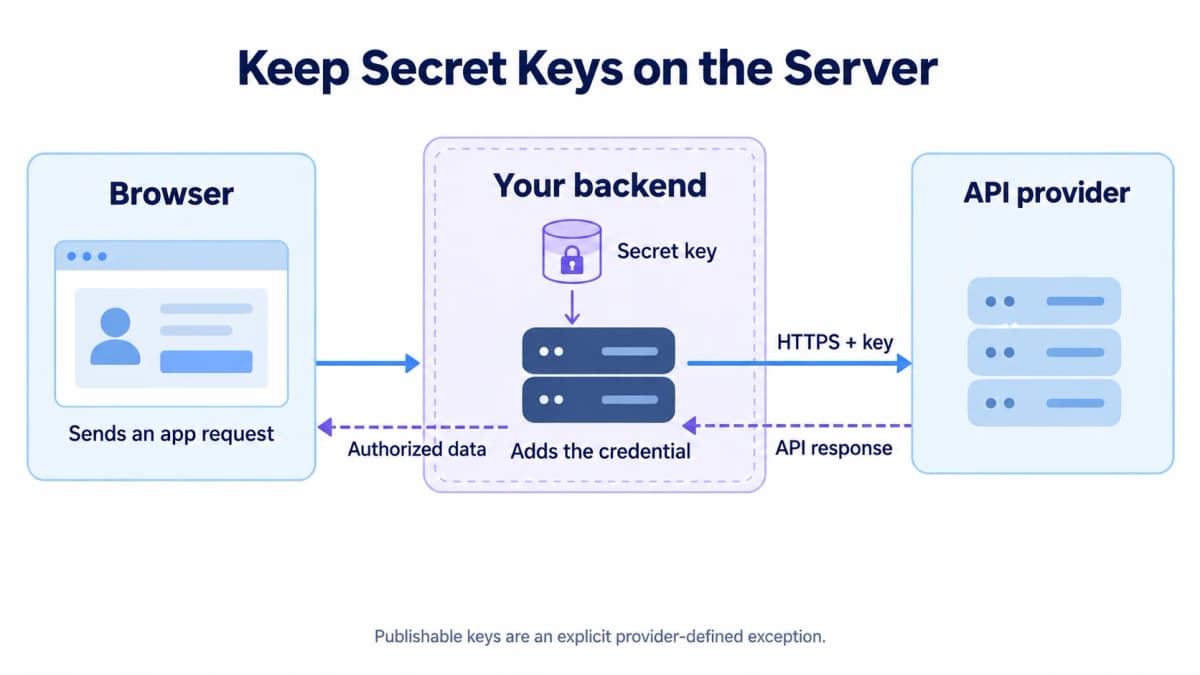
Almacenamiento y restricciones
Mantén las claves secretas de API fuera del código del navegador, los paquetes de aplicaciones móviles, los repositorios públicos y las capturas de pantalla. Una variable del frontend puede quedar incorporada a la aplicación descargada aunque procediera originalmente de un archivo .env. Cambiarle el nombre u ocultarla detrás de un elemento de interfaz no la protege.
Una arquitectura habitual envía la solicitud del usuario al servidor de una aplicación. El servidor comprueba qué puede hacer el usuario, añade la credencial del proveedor y devuelve únicamente el resultado permitido. Ese servidor también necesita controles contra el abuso; trasladar allí una clave no convierte automáticamente en seguro un proxy sin restricciones.
Utiliza almacenamiento gestionado de secretos cuando esté disponible. Concede a cada integración solo el acceso que necesita y aplica las restricciones de API o aplicación admitidas. Mantén separadas las credenciales de producción y desarrollo cuando el proveedor permita esa separación. Registra el propietario, la finalidad y la ubicación de despliegue de la clave sin copiar el secreto en el inventario.
Rotación y respuesta a filtraciones
La rotación rutinaria y una filtración activa requieren prioridades diferentes.
Para una sustitución planificada, crea la nueva credencial, actualiza los servicios que dependen de ella y confirma que funcionan antes de retirar la clave antigua, siempre que el proveedor permita que ambas sean válidas simultáneamente. Comprueba también las tareas programadas, además de la aplicación principal, para que una tarea poco frecuente no falle más adelante.
Si una clave secreta queda expuesta, revócala o desactívala cuanto antes. Elimina la copia expuesta, sustituye la credencial en los sistemas afectados y revisa el uso para detectar actividad inesperada. Eliminar un archivo público no puede volver privada una clave que ya se ha copiado. Conserva los registros y las marcas de tiempo pertinentes para investigar sin redistribuir el valor filtrado.
Conclusión
Una clave de API vincula una solicitud con los controles de acceso y uso del proveedor. Una integración funcional requiere la credencial correcta, el formato de solicitud adecuado y una comprobación significativa de la respuesta. Mantener el secreto en un servidor controlado permite utilizar ese mismo enfoque más allá del primer experimento.
Pon a trabajar tu clave de API
Nexscope proporciona API de datos de comercio electrónico y creativas que los equipos pueden conectar con sus propias aplicaciones y flujos de trabajo. Tras establecer una solicitud que funcione, un equipo puede avanzar hacia un resultado concreto:
- Investigar productos y mercados: Incorpora los datos admitidos de productos, precios, reseñas y competidores a un proceso de investigación.
- Planificar el marketing con datos: Compara la demanda de palabras clave y las métricas de investigación al planificar contenido o campañas.
- Crear vídeos de productos: Envía imágenes de producto y un brief creativo y recupera después la generación completada para revisarla.
La API REST permite integrar aplicaciones, mientras que MCP conecta las funciones admitidas con el agente propio del equipo. El equipo conserva el control de la lógica y el flujo de trabajo de su aplicación.
Los nuevos usuarios reciben 1,000 créditos de prueba gratuitos, válidos durante 3 días, sin necesidad de tarjeta de crédito. Las API de datos utilizan créditos de pago por uso. Las API creativas requieren una suscripción activa independiente, por lo que la prueba de las API de datos no implica acceso gratuito a la generación de vídeos.
Pon a trabajar tu primera clave de API
Explora las API de datos elegibles con 1,000 créditos de prueba gratuitos, válidos durante 3 días. Sin necesidad de tarjeta de crédito.
Probar Nexscope gratis →Preguntas frecuentes
¿Una clave de API es lo mismo que una contraseña?
Una clave de API es una credencial destinada a solicitudes programáticas. Una contraseña suele autenticar una identidad de inicio de sesión. Ambas pueden ser sensibles, pero su finalidad y gestión son diferentes. Utiliza el tipo de credencial que requiera la API y evita proporcionar a una integración la contraseña de la cuenta cuando admita una clave de API emitida por separado.
¿Puedo obtener una clave de API gratis?
Algunos proveedores emiten claves sin cobrar por su creación, mientras que el uso de la API tiene precios, límites o condiciones de prueba independientes. Crear una clave no implica solicitudes gratuitas ilimitadas. Nexscope ofrece a los nuevos usuarios 1,000 créditos de prueba gratuitos durante 3 días sin tarjeta de crédito; las API creativas tienen requisitos de suscripción independientes.
¿Dónde encuentro mi clave de API?
Busca en la consola de la cuenta o del proyecto del proveedor, normalmente en Acceso a la API, Credenciales o Ajustes para desarrolladores. La ubicación exacta y los permisos necesarios de la cuenta varían. Algunos valores secretos solo se muestran al crearlos. Si no se puede recuperar un valor, utiliza el proceso de sustitución del proveedor y actualiza las aplicaciones que dependen de él.
¿Puedo poner una clave de API en el código del navegador?
Hazlo únicamente cuando el proveedor designe explícitamente esa clave para uso público del lado del cliente. Conserva las claves secretas en un servidor controlado. Un paquete del navegador, el código fuente de una página o una solicitud de red pueden revelar una credencial del frontend. El nombre de una variable de entorno no protege un valor que el sistema de compilación incluye en JavaScript público.
¿Caducan las claves de API?
La caducidad depende del proveedor y de la configuración de la clave. Algunas siguen siendo válidas hasta que se revocan; otras caducan o quedan restringidas por una política. Comprueba su ciclo de vida real en lugar de dar por hecho que el acceso es permanente. Registra qué servicios dependen de cada clave para que una sustitución planificada no interrumpa inesperadamente una aplicación o una tarea programada.
¿Qué debo hacer si se filtra mi clave de API?
Revoca o desactiva el secreto expuesto, sustitúyelo en los sistemas afectados y examina el uso para detectar actividad inesperada. Elimina las copias expuestas de repositorios, registros o archivos compartidos, pero considera esa eliminación una limpieza, no una prueba de que nadie copió la clave. Contacta con el proveedor cuando haya que investigar cargos inexplicables o actividad no autorizada.
Fuentes
- Google Cloud. (s. f.). Buenas prácticas para gestionar claves de API. Recuperado de docs.cloud.google.com.
- Stripe. (s. f.). Claves de API. Recuperado de docs.stripe.com.
- Jones, M., y Hardt, D. (2012). El marco de autorización OAuth 2.0: uso de tokens Bearer (RFC 6750). Recuperado de rfc-editor.org.
- OWASP. (s. f.). Hojas de referencia sobre seguridad REST y gestión de secretos. Recuperado de cheatsheetseries.owasp.org.
- Nexscope. (s. f.). Guía de API y Amazon Search. Recuperado de nexscope.ai.